「はまぎん365を使っているけど、ここ数日、いろいろな会社から『個人情報が漏えいしました』というお詫びメールが毎日来る……」。Xでこんな声が出ています。原因はどれも同じで、株式会社プレイドの「KARTE(カルテ)」というサービスへの不正アクセスです。
先に結論を言うと、お詫びが続くのは、KARTEを使っていた会社がとても多く、その会社が1社ずつ別々にお知らせを出しているからです。届いたメールが本物か気になるときは、メールのリンクを押さずに、その会社の公式サイトや公式アプリのお知らせを自分で開いて確かめるのが安全です。
この記事では、プレイドと横浜銀行の公式発表で確認できた範囲で、理由と確認することをまとめます。(2026年11月20日19時時点の情報です)
なぜ、いろいろな会社からお詫びが届くの?
KARTEは、会社がウェブサイトやアプリ、メールなどで、お客さん一人ひとりに合わせた案内や対応をするためのサービスです。プレイドによると、会社が持っている会員情報なども、その会社の設定に応じてKARTEに連携されていました。お客さん自身がKARTEに登録するものではなく、会社のサイトやアプリに組み込まれて動いているので、「KARTEなんて使った覚えがない」という人にも関係してきます。
プレイドの発表では、2026年11月13日未明に第三者がサーバーの弱点(脆弱性)を悪用し、データを外部に読み出しました。プレイドは同日KARTEの全サービスを止めています。
そして11月20日の発表で、影響を受けた会社の数が出ました。漏えいした、またはその可能性がある情報の種類ごとに、次のとおりです。
- 会社がKARTEに連携していたデータの一部(会社によっては個人情報を含む):570社
- サイトやアプリでの行動の記録など(解析データ)の一部(会社によっては個人情報を含む):487社
- 処理の途中で一時的に保存していたデータ(キャッシュ)の一部:409社(推定される最大値)
- ほかのサービスとつなぐための鍵やパスワードにあたる情報(個人情報は含まない):754社
1つの会社が複数の種類に当てはまることがあるので、足し算はできません。それでも、数百社に関係していることが分かります。さらにプレイドは、今はKARTEの契約をやめている会社の情報も含まれていたと訂正しています。前に使っていたサービスからお詫びが来ることがあるのは、このためです。
お知らせが日によってばらばらに届くのは、会社ごとにプレイドから内容の報告を受ける時期や、調べ終わる時期が違うからです。たとえば横浜銀行は、11月13日に不正アクセスの報告を受け、11月18日に漏えいした情報の内容の報告を受けて、11月19日に発表しました。プレイドは11月24日から順次、対象の会社に詳しいデータを渡す予定としているので、このあとも各社からのお知らせが続く可能性があります。
何が漏れたの?
ここがいちばん大事なところですが、漏れた中身は会社ごとに違います。KARTEに何を連携するかは、それぞれの会社が決めていたからです。プレイド自身も、どの情報がどれくらい含まれていたかは会社ごとに異なるとしていて、「自分の情報が含まれるか」「どの項目が漏れたか」といった個人ごとの問い合わせには答えられないので、利用している会社に聞いてほしいと案内しています。
つまり、お詫びメールが届いたら、その会社の発表で「何が漏れたか」「何は含まれていないか」を1社ずつ確認するのが近道です。氏名やメールアドレスが含まれる会社もあれば、番号や年代だけの会社もあります。たとえばジンズは、ログインパスワードとクレジットカード情報は含まれないと案内しています(くわしくはジンズの情報漏えい、自分は対象?カードは大丈夫?)。
例:横浜銀行「はまぎん365」の場合
横浜銀行は2026年11月19日、はまぎん365の情報配信などで使っていたKARTEへの不正アクセスで、一部のお客さまの情報が漏えいしたと発表しました。
- 対象:スマホアプリ「はまぎん365」を使っている一部のお客さま
- 漏れた項目:①銀行が内部管理のために付けている番号(お取引に使う番号ではない)、②年代(「20代」「30代」などの区分)
- 件数:約11万6,500件(11月18日時点の報告。今後の調査で変わる可能性あり)
- 含まれないもの:氏名、住所、電話番号、メールアドレス、口座番号、暗証番号、パスワードなど
- 影響:漏れた情報だけでは、個人の特定や、はまぎん365へのログイン、取引はできない。はまぎん365はこれまでどおり使える。発表時点で預金や取引への影響、不正利用などの二次被害は確認されていない
- 連絡:対象のお客さまには、はまぎん365の通知機能などで個別に連絡する
横浜銀行は、この件に関連して横浜銀行を名乗る不審な電話・メール・SMSが届くおそれがあるとして注意を呼びかけています。横浜銀行が、電話・メール・SMSでキャッシュカードの暗証番号やインターネットバンキングのパスワードを尋ねることはない、としています。
問い合わせ先は、横浜銀行インターネットバンキングヘルプデスク(フリーダイヤル 0120-189-458、平日9:00〜21:00/土日9:00〜17:00)です。
そのメール、本物? 見分け方とやること
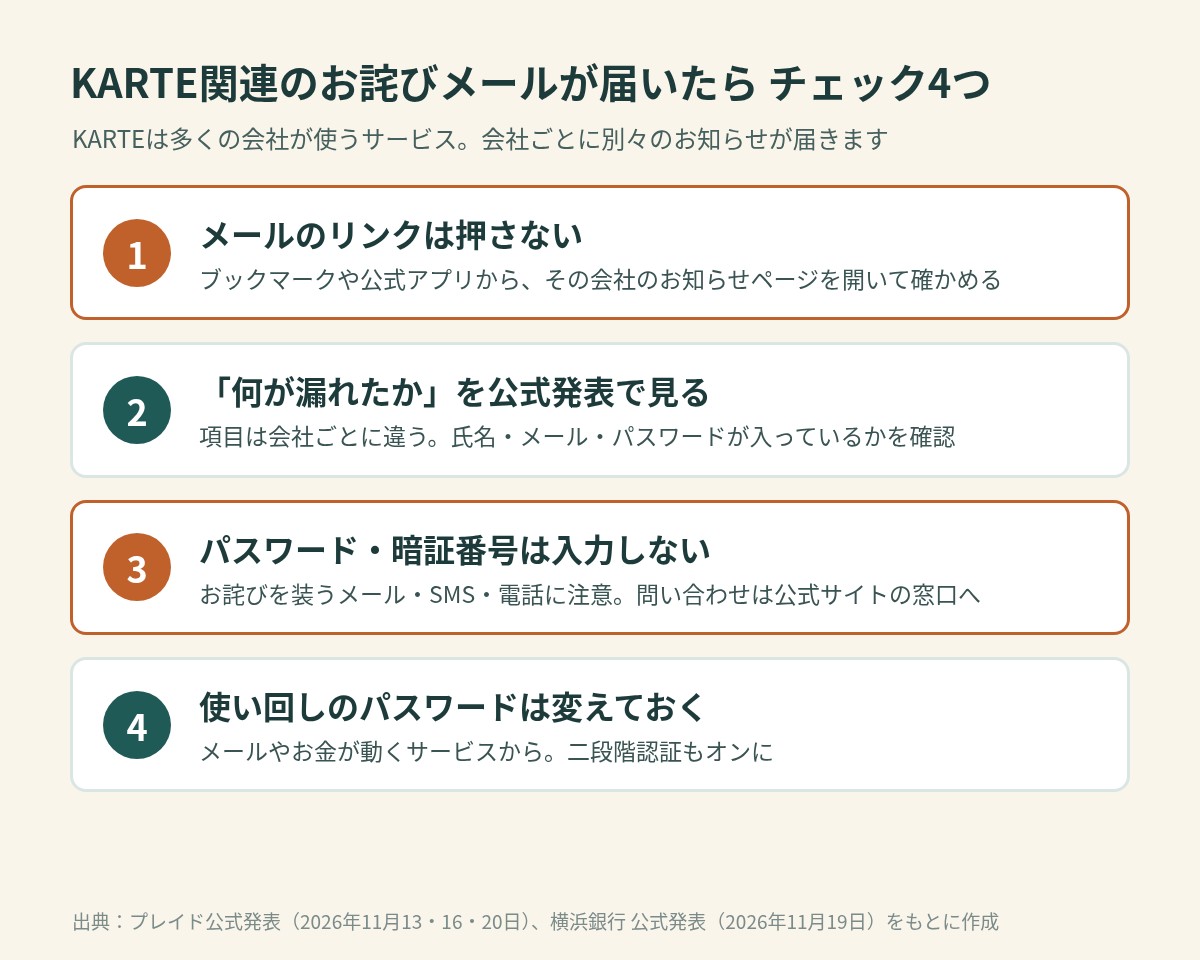
1. メールのリンクは押さず、自分で公式サイトを開く
お詫びメールが本物かどうかを、メールの見た目だけで判断するのは難しいです。いちばん確実なのは、メールのリンクを押さずに、ブックマークや公式アプリからその会社のサイトを開き、お知らせページに同じ発表が出ているか確かめることです。プレイドも、心当たりのない連絡に書かれたURLや添付ファイルは開かず、普段使っている会社の公式サイトなどで確認した正規の窓口へ問い合わせるよう案内しています。
2. お詫びを装う偽メール・SMS・電話に注意する
漏えいの発表のあとは、その会社を名乗る連絡に注意が必要です。横浜銀行は、横浜銀行を名乗る不審な電話・メール・SMSが届くおそれがあるとしています。ジンズも、本件の情報を悪用した不審なメールなどが出てくる可能性があるとしています。プレイドのよくある質問でも、プレイドや利用企業を名乗る不審なメール・SMS・電話について、URLや添付ファイルを開かないよう案内しています。たとえば「補償の手続き」「本人確認」などを理由にリンク先で入力させようとする連絡には、応じないようにしましょう。
3. パスワードや暗証番号を求められても入力しない
横浜銀行は、電話やメール、SMSで暗証番号やパスワードを尋ねることはないとしています。お詫びのメールやSMSから開いたページで、パスワード・暗証番号・カード番号を求められたら、入力せずに閉じて、公式サイトに載っている窓口へ連絡してください。もし入力してしまった場合は、すぐにその会社の窓口に相談しましょう。
4. 使い回しのパスワードは、この機会に変えておく
横浜銀行やジンズは、パスワードは含まれないとしています。もし、お詫びが届いた会社の発表でパスワードが含まれると書かれていたら、そのサービスと、同じパスワードを使っているほかのサービスのパスワードを変えましょう。含まれていない場合でも、同じパスワードを使い回していると、別の漏えいで不正ログインされるおそれがあります(これは今回の公式発表の指示ではなく、一般的な注意です)。メールやお金が動くサービスから、ほかと重ならないパスワードに変え、二段階認証もオンにしておくと安心です。
身に覚えのない請求があったときは、カードの発行会社へ。お金のトラブルは消費者ホットライン(188)、不正利用などの被害は都道府県警察のサイバー犯罪相談窓口や警察相談専用電話(#9110)への相談が、プレイドのよくある質問で案内されています。
まとめ
- お詫びが毎日のように届くのは、KARTEを使っていた会社が多く(種類ごとに409〜754社)、1社ずつ別々に発表しているから
- 漏れた中身は会社ごとに違う。届いた会社の公式発表で「何が漏れたか」を確認する
- はまぎん365は、内部管理用の番号と年代の約11万6,500件。氏名や口座番号、暗証番号、パスワードは含まれない
- メールのリンクは押さず、公式サイト・公式アプリから確認。パスワードや暗証番号は入力しない
出典:プレイド「『KARTE』への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ」(2026年11月20日)/プレイド「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」(2026年11月16日)/プレイド「当社サービスへの不正アクセスに関するご報告」(2026年11月13日)/プレイド「当社サービスへの不正アクセスについて(KARTEをご利用いただいている企業のお客様向けのご案内)」/横浜銀行「当行が利用する外部サービスへの不正アクセスによるお客さま情報の漏えいについて」(2026年11月19日、PDF)/ジンズ「外部委託先への不正アクセスによるお客さまの個人情報漏えいに関するお詫びとお知らせ」(2026年11月17日)