北海道の岩見沢市と新得町で、業務の再委託先が使っていたPCがマルウェア「K2F」に感染し、個人情報が漏えいした可能性があると発表されました。委託先のGIS北海道は11月19日、ITmedia NEWSの取材に、人気ゲーム「勝利の女神:NIKKE」のPC版ランチャー(起動用アプリ)が関係していると認めています。Xでは「なんで業務用PCに?」という声と一緒に、「自分のPCは大丈夫?」と心配する声も出ています。
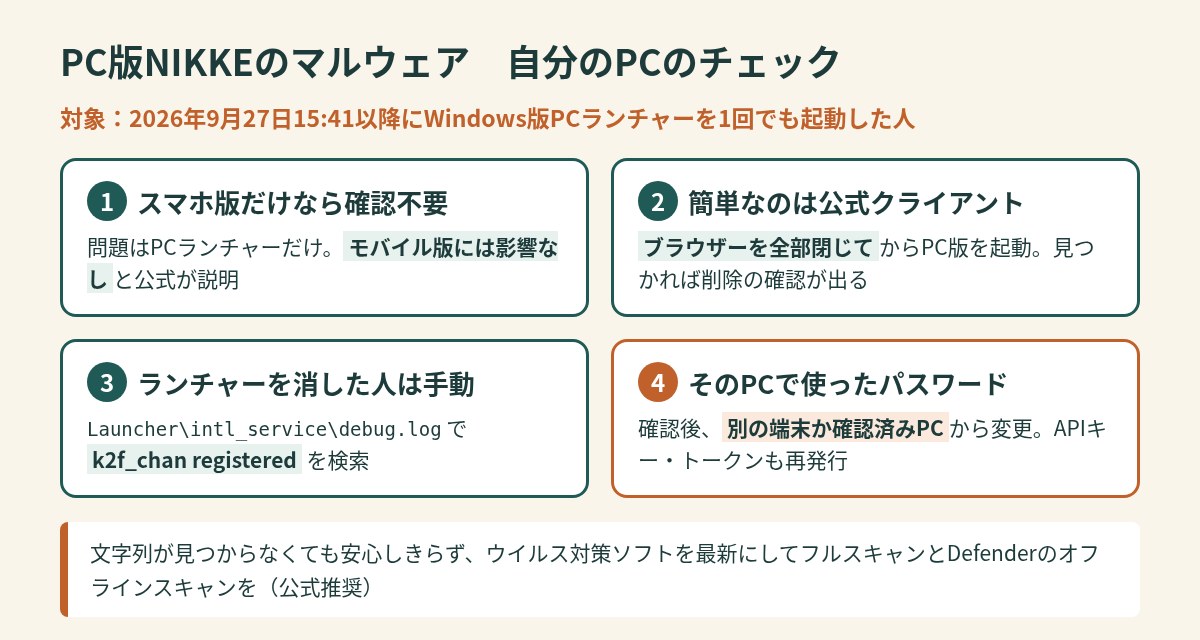
結論から言うと、運営の案内で確認が必要なのは、2026年9月27日15:41以降に、Windows版のPCランチャーを1回でも起動した人です。スマホ版だけで遊んでいる人は、この件での確認は不要とされています。対象の人は、公式PCクライアントの検査機能か、手動の手順でPCを確かめ、そのPCで使ったパスワードを変えるのが運営の案内です。
この記事では、運営のお知らせと報道で確認できた範囲で、何が起きたのかと、やることをまとめます。(2026年11月19日22時時点の情報です)
何が起きたの?
運営の発表によると、ゲームサービスの一部で使っていたドメインが第三者に乗っ取られ、PCランチャーがダウンロードする公式CDN上のスクリプトファイルが改ざんされました。そこを通じて、プレイヤーのPCに不正なプログラムが配られていたという内容です。
- 9月27日15:41ごろ:ランチャーが読み込むスクリプトファイル4件が改ざんされる
- 10月30日3:52:改ざんされたスクリプトを通じて、PCへの不正プログラムの配布が始まる
- 11月4日:不正なファイルを差し替え、配布を止める(12:09に対応完了)
- 11月5日:公式PCクライアントに、不正プログラムを検査・削除する機能を追加
- 11月12日:ランチャーのセキュリティを強める追加アップデート
運営は、11月4日の対応で拡散は止まり、今の公式PCランチャーは通常どおり使えるとしています。ただし、それより前にランチャーを起動したPCには、不正プログラムが残っている可能性があります。
セキュリティ企業のBitdefenderの解析では、このプログラムはChrome・Edge・Operaに保存したパスワードやCookie、暗号資産ウォレットの拡張機能、SSH鍵などの開発者向けの認証情報を狙う機能を持っていたとされています。
自分は対象?
- スマホ版(iPhone・Android)だけ:この件の確認は不要(運営の案内)
- 9月27日15:41以降にWindows版PCランチャーを起動した:PCの確認とアカウントの保護が必要
- もうランチャーを消した:手動の手順で確認
確かめ方①:公式PCクライアントに任せる(簡単)
11月5日から、公式PCクライアントに入っているセキュリティ機能(ACE)で、不正プログラムを検査・削除できるようになっています。
- Chromeなど、起動中のブラウザーをすべて終了する
- NIKKEの公式PCクライアントを起動する
- 見つかった場合は、関連ファイルなどを削除するか確認する画面が出るので、同意する
見つからなければ何も出ずにそのままゲームが始まる、と案内されています。ブラウザーを閉じずに起動すると、一部のファイルが消し切れない場合があるので、先に閉じておきましょう。
確かめ方②:ランチャーを消した人は手動で
まずネットを切り、NIKKEとランチャー、Chromeを完全に終了します(画面右下のタスクトレイにNIKKEのアイコンが残っていないかも確認)。そのうえで、
- NIKKEのインストール先フォルダーで
Launcher\intl_service\debug.logをメモ帳で開く - Ctrl+Fで k2f_chan registered を検索する
この文字が見つかったら、不正プログラムが実行された可能性があります。運営のお知らせには、レジストリの項目や特定のファイル・フォルダーを消す手順が載っていますが、ほかの項目を消すとPCが不調になるおそれがあるので、公式の手順を見ながら、書かれた場所の項目だけを消してください。不安なら、ランチャーを入れ直して①の検査機能を使う方が安全です。
また、文字が見つからなくてもリスクを完全には否定できないとして、運営はウイルス対策ソフトを最新にしてフルスキャンと、Microsoft Defenderのオフラインスキャンをすることを勧めています。
確認したあとにやること
- そのPCで使ったことのあるアカウントのパスワードを変える(ブラウザーに保存していたものは特に)
- APIキーやアクセストークンを保存・使用していた人は、今のものを破棄して再発行
- 作業は、影響を受けていない別の端末か、確認を終えたPCで行う
- 大事なアカウントは、二段階認証(2要素認証)も設定しておく
アカウントの異常や金銭的な被害があった場合は、ゲーム内のカスタマーサポートで受け付けるとされています。
仕事用のPCで起動していたら
今回の北海道の件のように、仕事で使うPCに入っていると、会社や取引先の情報まで影響が広がるおそれがあります。仕事用のPCでランチャーを起動したことがある人は、自分だけで片付けずに、会社の情報システム担当に早めに相談してください。
まとめ
- 対象は、2026年9月27日15:41以降にWindows版PCランチャーを1回でも起動した人。スマホ版だけなら確認不要
- 簡単なのは、ブラウザーを全部閉じてから公式PCクライアントを起動して検査
- ランチャーを消した人は、debug.logで「k2f_chan registered」を検索
- 確認後、そのPCで使ったパスワードを別の端末から変更。APIキー・トークンも再発行
出典:
- ITmedia NEWS「美少女ゲーム『NIKKE』経由でマルウェア感染 北海道2自治体、委託先が認める」(2026年11月19日)
- ITmedia NEWS「人気ゲーム『NIKKE』公式PCランチャーで不正プログラム実行か」(2026年11月5日)
- 勝利の女神:NIKKE運営「PCランチャーのセキュリティに関する手動確認方法のご案内」ほか(2026年11月5日〜12日、公式サイト・公式X @NIKKE_japan)
- Bitdefender「Attackers turn NIKKE’s game launcher into malware」(2026年11月12日)